/ 公司印章 / 文件控制
供应商索要采购方公司印章扫描件时怎样处理
供应商说报关、备案或交货文件“只差一个章”,随即索要透明底或无文字的公司印章图片,却说不清具体文件、订单和最终收件人。判断重点包括谁有权批准、印章将用于什么文件、这份文件会送到哪里,以及日后能否证明使用范围。
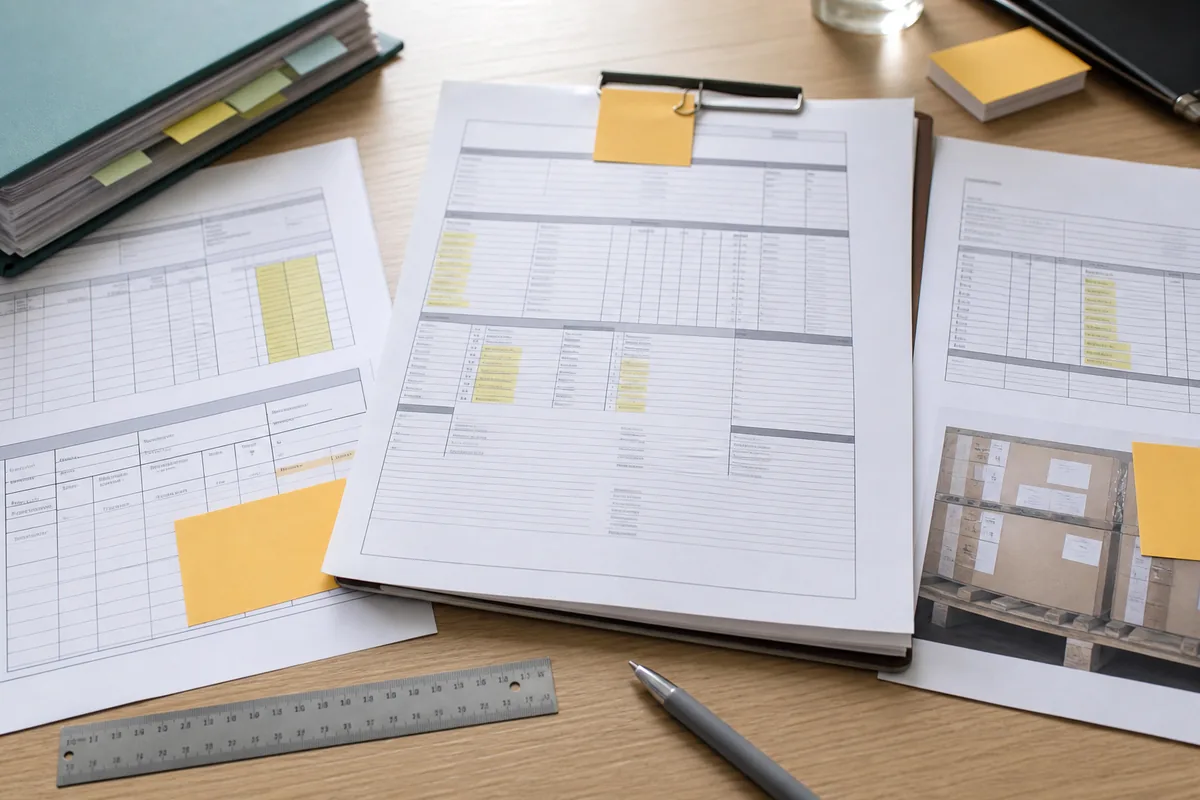
先要完整文件,不先给空白印章
要求供应商说明文件名称、用途、接收机构、关联采购单、提交期限和索取理由,并发送已经填好的完整版本。文件中应能看到公司名称、产品或服务、金额、日期、订单号以及预留签署位置。只说“客户都这样做”或“今天必须交”,不能代替这些信息。
如果确需盖章,优先由采购方在最终 PDF 或受控系统内完成签署,再把特定文件发送给供应商。独立的透明印章图、空白盖章页和未填写完的模板容易被复制到另一份合同、声明或付款文件中,业务便利不足以抵消这种复用风险。
文件内容也要分工核对。业务负责人确认订单事实,财务确认金额、账户和付款类文件,法务或获得授权的管理人员处理承诺、授权、争议和责任条款。印章管理员只负责按已批准版本操作,不替其他岗位判断内容是否应当签署。
扫描印章与可靠电子签名不是一回事
《中华人民共和国电子签名法》列出了可靠电子签名在签名数据专有、签署时受签署人控制、签署后改动可被发现等方面的条件。普通印章扫描件通常只是图像文件,本身不具备这些验证和防篡改特征,不能因为看起来像公司印章,就把它等同于可靠电子签名。
这也不表示所有扫描盖章文件必然有效或必然无效。具体效力仍与适用法律、当事人约定、实际授权、签署过程和证据链有关。持续在线签署时,可评估采用身份认证、时间记录、文件锁定和审计日志更完整的电子签署流程;重大或有争议的文件应由专业法律人员结合事实判断。
确需发送时,把用途写进文件
不要发送一张独立印章图片,而是在最终文件上盖章。印章附近可写明收件人、采购单号、用途、日期和“仅用于某某事项”等限制语,页面其他位置也应保留相同的订单身份。限制语无法阻止所有滥用,但能让文件边界和异常使用更容易识别。
保存最终 PDF、文件版本或摘要值、审批人、操作人、收件人、发送渠道和时间。ISO 9001:2015 的实施资料把文件化信息控制放在质量管理体系中;企业应保证实际使用的版本可以识别、受控和追溯,无需生搬一张固定表格。
把图片压低分辨率并不是可靠保护。对外真正需要的是特定用途文件,对内则应限制谁能访问原始印章资产、谁能导出和发送。项目结束、人员离岗或授权失效后,及时回收权限,避免文件继续留在个人聊天记录和公共共享盘。
异常请求要用第二条渠道核验
索取请求来自新邮箱、新聊天账号、临时群组,或突然改变了以往流程时,不要只在原消息里追问。英国国家网络安全中心的钓鱼防护指南建议对可疑请求使用其他方式核实。实际操作中,可拨打通讯录里原有电话、联系已确认的供应商负责人,或通过既有采购系统核对。
“老板催得急”“不要抄送同事”“只缺一张章图”都应提高核验级别。对方若拒绝提供完整文件、说不清最终接收人、索要空白盖章页或坚持获取可反复使用的图片,采购负责人应暂停交付。法务、信息安全或授权管理人员完成复核并形成书面结论后,才可恢复发送。
把印章图像当作受控数字资产
原始印章图和可编辑文件应存放在受限目录,按岗位授予查看、修改、下载和发送权限,并保留访问与操作记录。NIST SP 800-171 Rev. 3 提供了访问控制、审计记录等安全控制思路,可作为设计内部流程的参考;它并不是所有普通企业或所有交易都必须逐条适用的通用法律要求。
企业 AI 与数字化流程建设时,印章、合同、证书和客户授权文件可以采用同一套权限、版本和复核逻辑。网站后台和媒体库只放已经批准公开的副本,不上传透明印章原图、可编辑合同底稿或含客户身份信息的内部文件。
如果图片已经发出,先保留原始消息、附件和发送记录,不要急于删除证据。确认谁下载、转发或使用过该文件,通知印章管理和法务负责人,要求对方停止使用并删除未授权副本,同时检查是否已经出现异常合同、声明或付款指令。是否采取法律行动,应依据实际损失、证据和适用法域判断。
让审批记录能回答四个问题
一份可复查的记录至少要说明:谁提出请求、为什么需要、谁批准发送、发送的是哪个版本。缺少其中任何一项,下次换人或发生争议时,都很难还原当时的授权边界。
对同一供应商重复出现的请求,应把问题纳入供应商管理,而不是每次由业务人员临时决定。若对方经常绕过正式渠道、要求空白文件或无法保存版本号,可以提高审批级别,改用受控电子签署,或在合同中约定文件交换方式。
公司印章文件核对表
| 请求 | 请求人、公司、联系方式、文件名称、用途和截止时间 |
|---|---|
| 文件 | 完整内容、订单号、金额、收件人、签署位置和最终版本 |
| 授权 | 业务、财务、法务或管理人员的审批范围与日期 |
| 发送 | 盖章 PDF、用途限制、收件渠道、发送人和操作记录 |
| 关闭 | 对方确认、权限回收、异常使用检查和后续责任人 |
发送前检查
- 已经取得填写完整且标明最终收件人的文件。
- 关联采购单、用途、金额和责任条款已经核对。
- 授权人员批准的是具体文件和具体版本。
- 没有向外发送空白盖章页或可复用的独立印章图。
- 最终文件、审批和发送记录已进入受控目录。
- 请求异常时由采购负责人暂停,法务或信息安全复核后恢复。
本文参考资料
- 中国人大网:《中华人民共和国电子签名法》可靠电子签名条件和电子签名法律框架。
- ISO/TC 176/SC 2:ISO 9001:2015 实施资料质量管理体系和文件化信息控制的官方资料入口。
- 英国 NCSC:Phishing attacks识别可疑消息并通过其他渠道核实请求的安全建议。
- NIST SP 800-171 Rev. 3访问控制、审计记录和受控信息保护的参考框架。